- セキュリティエンジニアは、脆弱性診断・セキュリティ設計・監視と運用・インシデント対応・コンサルティングのどれかを軸に、実務経験を積みます
- クラウド環境の設計や、開発の流れにセキュリティを組み込む経験があると評価が上がります。技術者以外にも分かる言葉でリスクと対策を伝える力も求められます
- 情報処理安全確保支援士やCISSPなどの資格は裏づけになりますが、最も評価されるのは、どんな環境で何を守り、どう改善したかという実績です
フリーランスのセキュリティエンジニア案件は月額単価の相場が82万円で、脆弱性診断・設計・監視・インシデント対応などの軸を1つ持ち、クラウドや開発の知識と、リスクを分かりやすく説明する力を掛け合わせることが、高単価の案件を取り続ける条件です。案件の領域と単価相場、評価されるスキルと資格、働き方、案件の探し方、診断業務で注意すべき契約と法律までまとめました。
【結論】軸の専門性に、クラウドと説明力を掛け合わせる
フリーランスのセキュリティエンジニアが高単価の案件を取るポイントは、次の3つです。
- 軸となる専門領域を持つ脆弱性診断、セキュリティ設計、監視・運用、インシデント対応、コンサルティングのどれかで実務経験を積む
- クラウドと開発の知識を掛け合わせるクラウド環境の設計や、開発の流れにセキュリティを組み込む経験があると評価が上がる
- リスクを説明し、合意をつくる技術者以外にも分かる言葉でリスクと対策を伝え、関係者と調整できる
資格は、情報処理安全確保支援士やCISSPなどが実力の裏づけになります。ただし最も評価されるのは、どんな環境で何を守り、どう改善したかという実務の実績です。
フリーランスHubの月額単価の相場は、セキュリティエンジニアが82万円、セキュリティコンサルが109万円です。同じセキュリティでも、上流の助言や体制づくりまで担えるかどうかが単価の差になっています。
セキュリティエンジニア案件の主な領域
セキュリティエンジニアは、システムを攻撃から守る専門職です。案件は、担う工程によって次の5つの領域に分かれます。
| 領域 | 主な業務 | 求められる経験 |
|---|---|---|
| 脆弱性診断 | Webアプリやネットワークの弱点を、擬似的な攻撃などで洗い出し、報告書と対策をまとめる | 診断の実務、攻撃手法の知識、報告書の作成 |
| セキュリティ設計・構築 | クラウドや社内システムの安全な構成を設計し、認証やアクセス制御を実装する | インフラ・クラウドの構築、ゼロトラストの考え方 |
| 監視・運用(SOC) | ログを監視して攻撃の兆候を見つけ、初動の対応を行う | ログ分析、監視基盤の運用、アラートの判断 |
| インシデント対応(CSIRT) | 攻撃を受けたときの原因調査・被害の封じ込め・復旧・再発防止 | 事故対応の経験、デジタルフォレンジック |
| コンサルティング・GRC | 規程や体制づくり、認証取得の支援、リスクの評価と改善の提案 | ISMSなどの基準の知識、監査対応、経営層への説明 |
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。攻撃の手口が広がるほど、専門人材の必要性も高まっています。
セキュリティエンジニア案件の単価相場【2026年】
フリーランスHubに掲載されている案件をもとにした、月額単価の相場は次のとおりです。セキュリティの専門性を持ったうえで、上流の設計やコンサルティング、プロジェクトの推進まで担える人ほど、単価の上限は高くなります。
| 職種 | 月額単価の相場 | 掲載案件数 | リモート可の割合 |
|---|---|---|---|
| セキュリティエンジニア | 82万円 | 1,353件 | 65.0% |
| セキュリティコンサル | 109万円 | 475件 | 75.4% |
| (参考)ITコンサルタント | 108万円 | 40,761件 | ― |
| (参考)PMO | 91万円 | 30,149件 | ― |
どんな条件で単価が上がる?
- 上流の工程を担える監視の作業より、設計・診断の計画・体制づくりの助言など、判断を伴う工程のほうが単価は高くなる傾向があります。
- クラウドの経験があるクラウド環境の安全な設計や設定の見直しは、多くの企業で必要とされています。
- 法令や社内の基準を理解している個人情報や決済情報を扱う業界では、規制や監査を踏まえた対応ができる人が求められます。
- 説明と調整ができる技術者以外にもリスクを分かりやすく伝え、対策の優先順位について合意をとれる人は評価が高くなります。
同じセキュリティでも単価に差が出るのはなぜ?
監視や診断の作業だけを担う案件より、助言や体制づくりまで担う案件のほうが単価は高くなります。また、セキュリティが独立した業務ではなく、開発や運用と一体で考える領域に変わってきているためです。クラウドや開発の知識を持ち、その中でセキュリティも担える人材が増えたことで、「セキュリティだけできる人」の希少性は相対的に下がっていると考えられます。反対に言えば、セキュリティを軸に、クラウド・開発・マネジメントまで広げられる人は、今後も高く評価されやすいと言えます。
案件で評価されるスキル
| スキル | 評価される理由 | 身につけ方 |
|---|---|---|
| ネットワーク・サーバーの基礎 | 守る対象の仕組みを理解していないと、正しい対策を判断できない | インフラの構築・運用の実務 |
| 脆弱性診断 | 攻撃者の視点で弱点を見つけ、優先順位をつけて報告できる | 診断を行う企業での実務、許可された検証環境での練習 |
| クラウドセキュリティ | 多くの企業がクラウドを前提にしており、設定の不備による事故が起きやすい | クラウドの設計・構築の経験、各クラウドの認定資格 |
| ログ分析・監視 | 攻撃の兆候を早く見つけ、被害を小さくできる | 監視基盤の運用、アラートの判断の経験 |
| インシデント対応 | 事故が起きたときに貢献できる人は少なく、希少性が高い | 事故対応チームでの実務 |
| 規程・基準の知識 | 認証取得や監査、法令への対応など、経営に直結する支援ができる | 体制づくりや監査対応の経験 |
生成AIで、セキュリティの仕事はどう変わる?
攻撃する側も守る側も、生成AIを使うようになっています。ログの要約や報告書の下書きなど、守る側の作業は効率化が進む一方、AIを使った巧妙な攻撃への対策や、企業が生成AIを安全に使うためのルールづくりという新しい仕事も増えています。IPAの10大脅威で「AIの利用をめぐるサイバーリスク」が初めて選ばれたことも、この流れを示しています。
自分の業務で生成AIを使う場合は、診断結果やログなどの機密情報を外部のサービスに入力しないよう、クライアントのルールに従ってください。
あわせて読みたい(AIと自分の守り方)
案件で評価されやすい資格
セキュリティは、資格が実力の裏づけとして効きやすい職種です。案件の条件に資格が含まれていることもあります。
| 情報処理安全確保支援士 | IPAが実施する国家資格。試験に合格して登録すると名乗れる。登録後は講習の受講と3年ごとの更新が必要。2026年度の試験はCBT方式で実施予定 |
|---|---|
| CISSP | 国際的に評価されるセキュリティの資格。セキュリティ分野の一定年数の実務経験が認定の条件で、外資系やグローバル案件で評価されやすい |
| クラウドのセキュリティ認定 | 主要なクラウドが提供するセキュリティ分野の認定。クラウドのセキュリティ設計の案件で評価されやすい |
| 診断・事故対応の専門資格 | 脆弱性診断やデジタルフォレンジックなど、特定の領域の技能を示す民間資格。軸にする領域に合わせて選ぶ |
資格だけで高単価の案件が取れるわけではありません。「どんな規模の環境で、何を担当し、どう改善したか」という実績と組み合わせることで、資格は交渉の材料になります。
リモート・働き方の実態
フリーランスHubでは、セキュリティエンジニアの案件のうちリモート可が65.0%、常駐が35.0%です(2026年11月確認)。扱う情報の機密性によって働き方が大きく変わる職種です。
- クラウドの設計やコンサルティング在宅中心の案件が比較的多い
- 金融・官公庁・重要インフラ常駐や、決められた場所での作業を求められやすい
- 監視・運用交代制や夜間・休日の対応が含まれる場合がある
- 作業環境の条件貸与端末の利用、指定のVPN、作業場所の制限など、厳しい条件がつくことがある
- 稼働日数週4〜5日が中心だが、診断のように短期で区切られた案件もある
同じセキュリティ案件でも、リモートの可否や作業環境の条件は領域と業界で大きく違います。契約の前に、働き方・端末の条件・稼働日数・夜間対応の有無を必ず確認しておきましょう。
セキュリティ案件の探し方
セキュリティ案件は機密性が高く、公開されにくい傾向があります。次の順で入口を増やすと、条件の合う案件に出会いやすくなります。
- フリーランスエージェント非公開の案件を含めて紹介を受けられ、単価や条件の交渉も任せられます。単価のばらつきが大きいため、2〜3社で比べるのが基本です。
- 前職や業界の知人からの紹介信頼が前提となる領域だけに、紹介は有力な入口です。
- 直接の契約や技術顧問仲介の手数料はかかりませんが、契約や責任の範囲を自分で整える必要があります。
- 短期の診断案件期間の区切られた診断は、実績を積むきっかけにもなります。
スキルシートでは、何を伝えればいい?
書き方の例(伝わりにくい例と伝わる例)
伝わりにくい例:Webアプリの脆弱性診断を担当。
伝わる例:金融系Webサービスの脆弱性診断(年間約30件)を担当。診断計画の作成から報告会まで行い、重大な指摘の修正の確認までを支援。クラウド環境の設定の見直しも並行して担当した。
守秘義務があるため、クライアント名や具体的な脆弱性の内容は書かず、業界・規模・担当範囲・件数・成果で伝えましょう。
あわせて読みたい(案件獲得と働き方)
契約と法律で注意すべきこと
セキュリティ案件は、扱う情報の機密性が高く、事故が起きたときの影響も大きい領域です。契約の前に、次の点を必ず確認しましょう。
| 作業の許可と範囲 | 脆弱性診断では、対象のシステム・期間・方法を、システムの管理者から書面で許可を得る |
|---|---|
| 秘密保持 | 診断結果やログなど、扱う情報の範囲と、保存・返却・削除の方法 |
| 責任の範囲 | 損害賠償の上限、作業による障害が起きた場合の扱い |
| 作業環境 | 使う端末やツール、作業場所の条件 |
| 報告と連絡 | 重大な問題を見つけたときの報告先と連絡の方法 |
システムの管理者の許可を得ずに他人のシステムへ侵入を試みる行為は、不正アクセス禁止法に違反するおそれがあります。善意であっても、契約で定めた範囲の外にあるシステムを診断してはいけません。範囲があいまいな場合は、作業の前に必ず書面で確認してください。契約内容の判断に迷う場合は、弁護士などの専門家に相談しましょう。
また、2024年11月施行のフリーランス新法により、発注者には業務内容や報酬、支払期日などの取引条件を書面やメールで示す義務があります。万一の損害に備えて、業務に対応した賠償責任保険への加入を検討するのも1つの方法です。
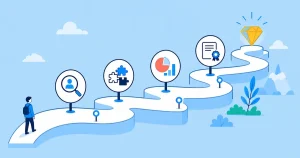
セキュリティエンジニアとして独立するまでのロードマップ
インフラや開発の実務で土台をつくる
ネットワーク・サーバー・クラウドの構築や、Webアプリの開発を経験し、守る対象の仕組みを理解します。
セキュリティの業務に関わる
社内のセキュリティ対策、監視・運用、診断を行う企業での業務などで、実務の経験を積みます。
軸となる領域を決め、資格で裏づける
診断・設計・監視・事故対応・コンサルティングから軸を選び、情報処理安全確保支援士などの資格で知識を証明します。
クラウドや上流の経験を広げる
クラウドのセキュリティ設計や、対策の優先順位づけ、経営層への説明など、単価につながる経験を加えます。
市場の要件を知ってから独立する
エージェントに相談して、今の経験で狙える案件と単価、足りないものを確かめてから独立します。
未経験からセキュリティエンジニアのフリーランスになれる?
いきなり独立するのは現実的ではありません。セキュリティの案件の多くは実務経験を前提にしており、機密情報を扱うため信頼も重視されます。まずは会社員として、インフラや開発からセキュリティの業務へと経験を積むのが確実な道です。
あわせて読みたい(上流とキャリア)
よくある質問
まとめ|軸の専門性と掛け算で、単価と需要を保つ
● セキュリティエンジニア案件の単価相場は月82万円。上流やコンサルティングまで担えると上限が上がる
● 軸の専門領域に、クラウド・開発の知識とリスクを説明する力を掛け合わせる
● 診断は書面での許可が前提。秘密保持・責任の範囲・作業環境を契約前に確認する
自分の専門領域に見合うセキュリティ案件と出会うには、セキュリティやクラウドの案件を扱うフリーランスエージェントの活用が近道です。非公開の案件も多いため、複数のエージェントを比べて、自分に合うサービスを探してみてください。