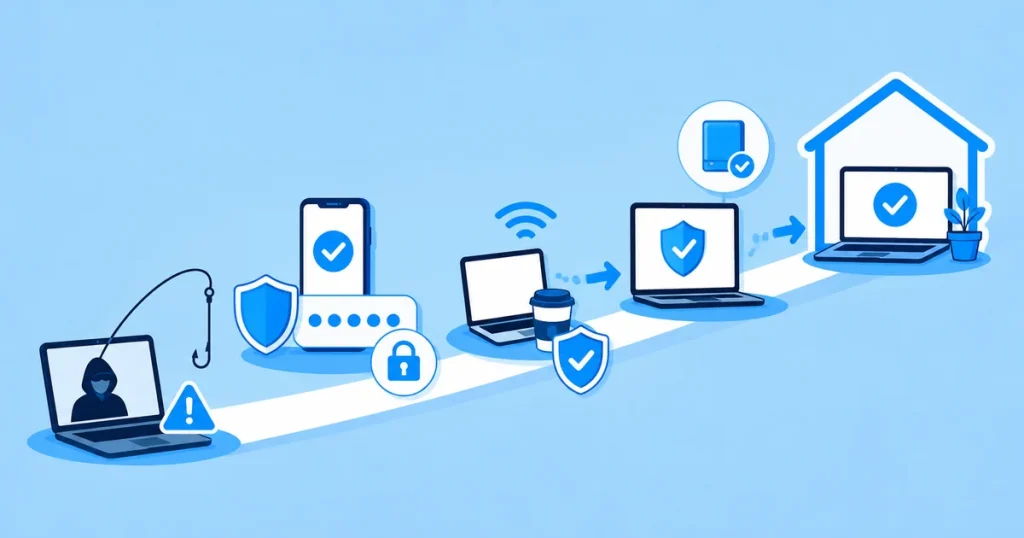
フリーランスには、会社の情報システム部門のように守ってくれる人がいません。パソコンもアカウントも、クライアントから預かったデータも、すべて自分一人で管理します。アカウントを乗っ取られたり、預かったデータを漏らしたりすれば、収入だけでなく信用まで失います。結論から言えば、総務省の「サイバーセキュリティ三原則」を土台に、委託先としてクライアントの情報を守る仕組みを加えることが、フリーランスのセキュリティ対策の基本です。この記事では、今日からできる具体的な対策、振込先の変更をかたる詐欺、生成AIを使うときの注意、被害にあったときの対応、定期的に見直すチェックリストまでを1ページにまとめました。
【結論】三原則と「委託先としての責任」で守る
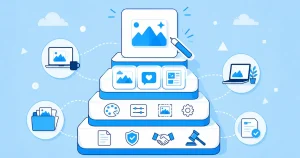
フリーランスのセキュリティ対策は、次の3つの層で考えると整理できます。
- 基本の三原則ソフトウェアを最新に保つ、強固なパスワードと多要素認証を使う、不用意に開かない・インストールしない
- フリーランスならではの備え振込先の変更をかたる詐欺への対策、外出先での作業、端末の紛失、バックアップ
- 委託先としての責任預かった情報の共有設定、生成AIへの入力、契約終了時の削除、事故が起きたときの報告
最初にやるべきは、メールとクラウドストレージ、銀行など重要なアカウントの多要素認証を有効にすることです。今日から10分でできて、効果の大きい対策です。
被害の多くは、高度な攻撃ではなく、更新の後回しやパスワードの使い回しといった基本の抜けから起きています。専門知識より、当たり前のことを確実に続けることがいちばんの防御です。
ここからは、脅威の現状、三原則の実践、詐欺や通信・端末への備え、クライアントの情報の守り方、被害時の対応、定期点検のチェックリストまで順に解説します。
なぜフリーランスにセキュリティ対策が必要なのか
フリーランスは、業務のアカウント、制作データ、契約書、クライアントから預かった機密情報まで、すべてを自分の端末で扱います。守ってくれる管理者がいない分、責任はすべて自分にかかります。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入っています。守りの固い企業ではなく、業務を請け負う委託先を入口に攻撃する手口です。フリーランスは、まさにこの「委託先」の立場にあります。
| 組織向け1位 | ランサム攻撃による被害(データを暗号化し、金銭を要求する攻撃) |
|---|---|
| 組織向け2位 | サプライチェーンや委託先を狙った攻撃 |
| 組織向け3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 個人向けの主な脅威 | サービスへの不正ログイン、フィッシングによる個人情報等の詐取、サポート詐欺(偽警告)など |
預かったデータを漏らせば、クライアントにも損害を与え、取引の停止や損害賠償につながりかねません。セキュリティ対策は「念のため」ではなく、フリーランスを続けるための必須の備えです。
まず押さえる「サイバーセキュリティ三原則」
何から手をつければいいか迷ったら、総務省が「国民のためのサイバーセキュリティサイト」で示している三原則が出発点になります。
- ソフトウェアを最新に保つOSやアプリの更新には、見つかった弱点(脆弱性)をふさぐ修正が含まれます。後回しにせず、できれば自動で更新する設定にします。
- 強固なパスワードの設定と多要素認証を活用する推測されにくい長いパスワードをサービスごとに設定し、多要素認証を組み合わせます。
- 不用意に開かない・インストールしない心当たりのないメールの添付ファイルやリンク、出所の分からないアプリは開かない・入れないを徹底します。
この3つを押さえるだけで、よくある被害の多くは防げます。以降の章では、これをフリーランスの実務に落とし込んで解説します。
パスワードと認証を強くする
不正ログインの多くは、推測されやすいパスワードや使い回しが原因です。ここを固めるだけで、安全性は大きく高まります。
安全なパスワードの条件は?
総務省は、安全なパスワードの目安として最低でも10文字以上で、英大文字・小文字・数字・記号を混ぜたランダムな文字列を挙げています。反対に、IDと同じ文字列、名前や誕生日、辞書に載っている単語は危険です。また、定期的な変更は必要なく、漏えいのおそれがあるときにすぐ変更するという考え方が示されています。
たくさんのパスワードは、どう管理すればいい?
同じパスワードを複数のサービスで使い回すと、どこか1つから漏れただけで、ほかのアカウントも次々に乗っ取られます。サービスごとに違う長いパスワードを設定し、覚える代わりにパスワード管理ツールで管理するのが現実的です。管理ツール自体のマスターパスワードは長く強いものにし、多要素認証も設定しましょう。
多要素認証は、どのアカウントから設定する?
多要素認証は、パスワードに加えて、スマートフォンへの通知や認証コードなどもう1つの確認を求める仕組みです。パスワードが漏れても、もう1つの確認で不正ログインを止められます。対応しているサービスでは、パスワードの代わりに端末の生体認証などでログインする「パスキー」も安全性の高い方法です。
- メールほかのサービスのパスワード再設定に使われるため、最優先で守る
- クラウドストレージ制作データや預かった資料が保存されている
- 銀行・決済・会計お金に直結する
- 業務で使うチャットや管理ツールクライアントとのやり取りや案件の情報がある
- SNSやポートフォリオ乗っ取られると、なりすましで信用を失う
フィッシング・詐欺メールへの対策
本物そっくりの偽サイトや偽メールで情報を盗むフィッシングは、不正ログインの主な入口の1つです。だまされない習慣を身につけましょう。
偽メールや偽サイトは、どう見抜けばいい?
- 差出人とリンク先を確かめる表示名ではなく、実際のメールアドレスやURLが正規のものかを見る
- 焦らせる文面を疑う「至急」「アカウント停止」「本日中に」などの言葉が並ぶメールは特に注意する
- メールのリンクからログインしないブックマークや公式アプリから、自分で公式サイトを開く
- 心当たりのない添付ファイルを開かない請求書や見積書を装ったファイルにも注意する
「振込先が変わった」という連絡が来たら?
取引先や関係者になりすまし、「振込先の口座が変わった」と偽って送金させる手口があります(ビジネスメール詐欺)。フリーランスが外注費を支払う側になる場合も、報酬を受け取る側として自分になりすまされる場合もあります。口座の変更の連絡は、メールに返信せず、以前から知っている電話番号などの別の手段で本人に確認することを徹底しましょう。
画面に「ウイルスに感染しました」と出たら?
突然大きな警告音とともに偽の警告を表示し、電話をかけさせてサポート料をだまし取ったり、遠隔操作のソフトを入れさせたりする「サポート詐欺」があります。表示された電話番号には絶対に連絡せず、ブラウザを閉じてください。閉じられない場合は、パソコンを再起動します。
外出先で作業するときの通信の注意点
カフェやコワーキングスペースで作業するフリーランスにとって、公衆Wi-Fiは身近な存在です。便利な一方で、偽のアクセスポイントや、画面の覗き見などのリスクがあります。
- 接続先の名前を確かめる攻撃者は、正規のものとそっくりな名前の偽Wi-Fiを設置することがあります。店舗が案内している名前と完全に一致するか確認しましょう。
- 重要な操作は避ける銀行の手続きや重要な契約の操作は、自宅の回線やスマートフォンのテザリングなど、信頼できる回線で行うのが安全です。
- VPNは信頼できるものを使うVPNは通信を暗号化できますが、提供元が不明な無料のサービスはかえって危険です。クライアントから指定がある場合はそれに従います。
- 画面と会話に気をつける背後からの覗き見や、打ち合わせの声で機密情報が漏れることがあります。
端末の紛失・盗難とデータの消失に備える
外で作業する機会が多いフリーランスは、パソコンやスマートフォンの紛失・盗難の危険も高くなります。端末を失っても、中の情報を守れる備えをしておきましょう。
- 画面ロックを設定するパスワードや生体認証でロックし、離席時は必ずロックする
- 保存領域を暗号化する盗まれても中身を読まれないよう、OSの暗号化機能を有効にする
- 遠隔でのロック・消去を有効にする紛失時に端末の場所を探し、ロックやデータ消去ができるようにしておく
- 業務用と私用を分ける可能なら業務用の端末やアカウントを分け、家族との共用を避ける
バックアップは、どう取ればいい?
ランサム攻撃や故障、誤った削除でデータを失う事態に備え、定期的にバックアップを取りましょう。元のデータとは別の場所に、少なくとも2か所以上(例:外付けの記録装置とクラウドの両方)に保存すると安心です。常につないだままのバックアップは、ランサム攻撃で一緒に暗号化されるおそれがあるため、外付けの記録装置は使うときだけ接続します。クライアントのデータのバックアップ先は、契約で認められた場所に限ってください。
クライアントの情報を守るためにやること
フリーランスは、クライアントにとっての「委託先」です。自分の情報だけでなく、預かった情報を契約どおりに扱うことが求められます。
| 場面 | やること | よくある失敗 |
|---|---|---|
| 契約時 | 秘密保持の範囲、使ってよいツールや保存先、契約終了時の返却・削除の方法を確認する | 確認せずに私用のクラウドに保存してしまう |
| 共有するとき | ファイルやページの共有は必要な人だけに限り、「リンクを知っている人は誰でも見られる」設定を避ける | 公開の設定のまま、別の取引先にもリンクが届く |
| 生成AIを使うとき | 未公開の情報や個人情報を、許可なく外部のAIサービスに入力しない。入力内容を学習に使わない設定を確認する | クライアントの資料をそのまま貼り付けて要約させる |
| 作業中 | クライアントごとにフォルダやアカウントを分け、ほかの案件の情報と混ぜない | 別のクライアントに、他社の資料を誤って送る |
| 契約終了時 | 取り決めに従ってデータを返却・削除し、共有やアクセス権を外す | 終わった案件のデータやアクセス権が残り続ける |
生成AIを使うときは、何に気をつければいい?
IPAの10大脅威 2026では、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。AIへの理解不足による情報漏えいや権利侵害、生成結果の確認不足などが含まれます。入力してよい情報の範囲を契約でクライアントと決め、社名や固有名詞を伏せる、出力は必ず自分で確かめることを習慣にしましょう。
あわせて読みたい(AIとツールの安全な使い方)
被害にあったときの対応の手順
どれだけ気をつけていても、被害を完全に防ぐことはできません。起きたときに慌てないよう、手順を決めておきましょう。
被害の拡大を止める
ウイルスの感染が疑われる端末はネットワークから切り離します。不正ログインが疑われる場合は、別の安全な端末から該当するアカウントのパスワードを変更し、ログイン中の端末を確認します。
状況を記録する
いつ、何が起きたか、表示された画面やメールを保存します。後の報告や相談で必要になります。
クライアントに速やかに報告する
預かった情報に影響する可能性があれば、確定を待たずに事実を伝えます。報告の時期や方法は、契約の取り決めに従います。
金融機関や専門の窓口に連絡する
お金の被害があれば銀行やカード会社にすぐ連絡します。対応に迷うときは、IPAの相談窓口や、都道府県警察のサイバー犯罪の相談窓口に相談できます。
原因をふさぎ、再発を防ぐ
使い回していたパスワードをすべて変更し、多要素認証を設定するなど、原因となった穴をふさぎます。
個人情報の漏えいには、個人情報保護法にもとづく報告や本人への通知が必要になる場合があります。委託を受けて扱っている場合は、まず委託元のクライアントに速やかに報告し、対応を相談してください。損害賠償など契約上の判断に迷う場合は、自己判断せず、弁護士などの専門家に相談することをおすすめします。
定期的に見直すセキュリティのチェックリスト
| 頻度 | やること | 目的 |
|---|---|---|
| 毎日 | 離席時の画面ロック、怪しいメールのリンクを開かない | 覗き見とフィッシングを防ぐ |
| 通知が来たら | OSやアプリの更新をすぐに適用する | 脆弱性をふさぐ |
| 毎月 | バックアップが取れているか確認する、使っていないアプリを削除する | データの消失と不要な入口を減らす |
| 案件の開始・終了時 | 保存先と共有の範囲を決める、終了時にデータの返却・削除とアクセス権の解除を行う | 委託先としての責任を果たす |
| 年に1〜2回 | 重要なアカウントの多要素認証と、ログイン中の端末を見直す | 気づかない不正ログインを防ぐ |
あわせて読みたい(契約と業務の仕組み)
よくある質問
まとめ|基本の積み重ねが最大の防御になる
● 総務省の三原則を土台に、重要なアカウントの多要素認証から始める
● 振込先の変更詐欺・外出先の通信・端末の紛失とバックアップに備える
● 委託先として、預かった情報の共有・AIへの入力・契約終了時の削除を守る
セキュリティ対策は、一度に完璧を目指す必要はありません。まずは重要なアカウントの多要素認証を有効にすることから始め、チェックリストで1つずつ守りを固めていきましょう。その積み重ねが、あなたの仕事と信用を守ります。